Bedarf und Grenzen
Ausgangspunkt sind Workload, Leistungsaufnahme, Verfügbarkeit und benötigte Wiederherstellungsziele. Für „Netzwerk & Security“ klären wir Nutzer, Umgebung, Schutzbedarf, Abhängigkeiten und ausdrücklich nicht enthaltene Aufgaben.
Sichere Konnektivität für Standorte, Cloud und Plattformdienste.
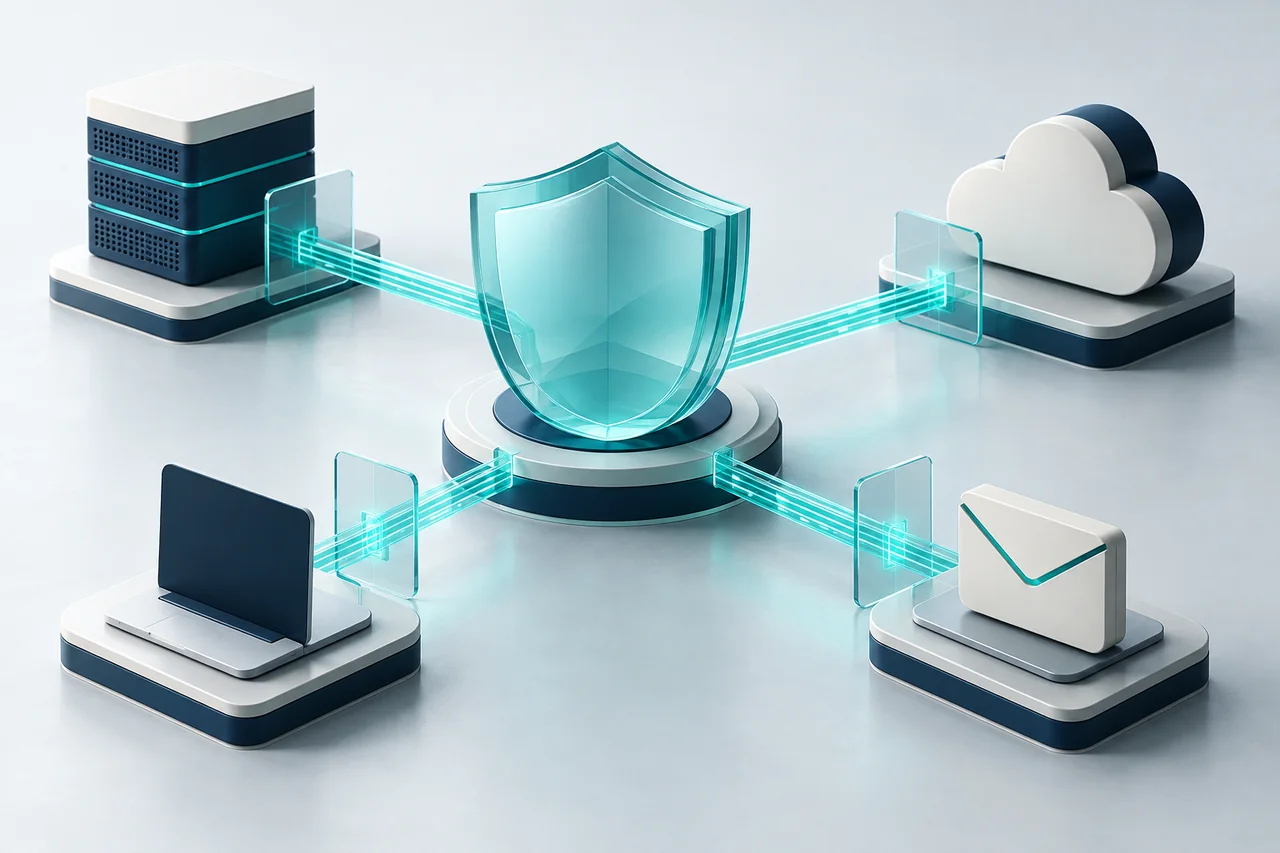
Segmentierung, Firewall-Regeln, VPN und Beobachtbarkeit werden als zusammenhängender Service gestaltet.
Praxis & Orientierung
Management-Zugänge, Anwendungen, Sicherungssysteme und externe Verbindungen haben unterschiedliche Anforderungen. Eine klare Trennung erleichtert gezielte Freigaben und begrenzt die Auswirkungen fehlerhafter oder missbräuchlicher Zugriffe.
Für produktionsnahe Systeme und ältere Geräte sind Wartungsfenster, Freigaben und Herstellerbedingungen besonders wichtig. Inventarisierung und abgestimmte Beobachtung gehen unkoordinierten aktiven Prüfungen voraus.
Netzkonfigurationen, Zugangswege und notwendige Abhängigkeiten gehören in den Wiederanlaufplan. Ein Backup allein ersetzt keine Übung, bei der Zuständigkeiten und tatsächlich benötigte Verbindungen geprüft werden.
Fachseite
Im Datacenter-Kontext zählen nicht nur Kapazität und Technik, sondern auch Standort, Schutzbedarf, Redundanz, Wiederanlauf und klar geregelte Betriebsprozesse. Für „Netzwerk & Security“ verbinden wir fachliche Ziele mit technischen Voraussetzungen, einem prüfbaren Vorgehen und der späteren Verantwortung im Betrieb.
Ausgangspunkt sind Workload, Leistungsaufnahme, Verfügbarkeit und benötigte Wiederherstellungsziele. Für „Netzwerk & Security“ klären wir Nutzer, Umgebung, Schutzbedarf, Abhängigkeiten und ausdrücklich nicht enthaltene Aufgaben.
Das Ergebnis beschreibt Plattform, Zuständigkeiten, Servicezeiten und prüfbare Übergaben. Die Arbeit an „Netzwerk & Security“ wird in überprüfbare Schritte, Entscheidungen, Tests und dokumentierte Ergebnisse gegliedert.
Abhängigkeiten zu Netzwerk, Backup, Monitoring und Notfallorganisation werden sichtbar dokumentiert. Für „Netzwerk & Security“ werden Zuständigkeiten, Wissenstransfer, offene Maßnahmen und ein realistischer nächster Ausbau festgehalten.
| Dimension | Fachliche Entscheidung | Erwarteter Nachweis |
|---|---|---|
| Bedarf und Grenzen | Ausgangspunkt sind Workload, Leistungsaufnahme, Verfügbarkeit und benötigte Wiederherstellungsziele | Ein dokumentiertes Zielbild für „Netzwerk & Security“ nennt Ausgangslage, Annahmen, Grenzen und die verantwortliche Entscheidung. |
| Vorgehen und Nachweis | Das Ergebnis beschreibt Plattform, Zuständigkeiten, Servicezeiten und prüfbare Übergaben | Ein Abnahmeprotokoll für „Netzwerk & Security“ belegt Tests, Ergebnisse, Abweichungen und vereinbarte Folgemaßnahmen. |
| Übergabe und Weiterentwicklung | Abhängigkeiten zu Netzwerk, Backup, Monitoring und Notfallorganisation werden sichtbar dokumentiert | Ein Betriebsnachweis für „Netzwerk & Security“ beschreibt Zuständigkeit, Monitoring, Eskalation, Wiederanlauf und Änderungen. |
Als nächsten Schritt ordnen wir Ihre Angaben zu „Fachseite“ gemeinsam im Kontext von SYNEDAT Datacenter ein und halten Annahmen, offene Fragen sowie die sinnvolle Vertiefung fest.
Wir klären Ziel, Ausgangslage, Beteiligte und den passenden Einstieg in einem ersten Gespräch.
Schwerpunkt dieser Seite: Netzwerk & Security bei SYNEDAT Datacenter.